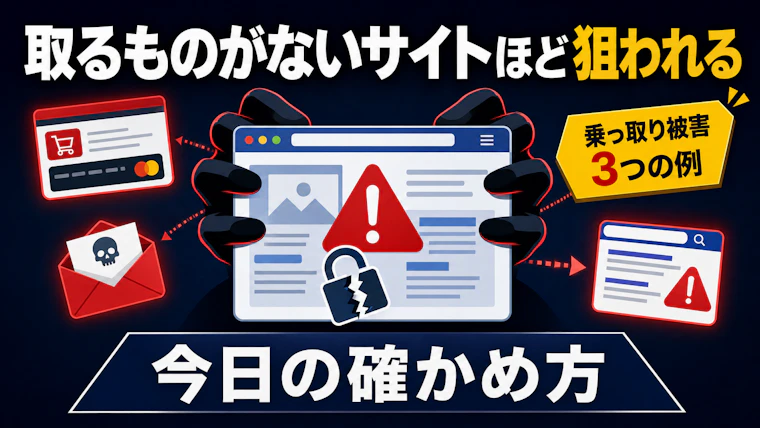
取るものがないホームページが乗っ取られると何が起きるか|被害の例と今日の確かめ方
この記事の目次
「うちのホームページは乗っ取られても取るものがないから大丈夫」と話す店主やスクールの運営者は多いです。顧客名簿もカード情報も置いていないので心配ないという考えです。けれども乗っ取りの被害は情報を取られることではなく、御社のサイトと会社の名前を悪用されることです。取るものがないサイトほど放置されやすく、悪用には向いています。
サイトの保護会社Sucuriが2023年に復旧した感染サイトの集計では42.22%で検索結果を汚すスパムのページが見つかり、49.21%には攻撃者があとから何度でも入り直すための裏口が残っていました(Sucuriの2023年のハッキングされたサイトの報告・2026年11月に確認)。盗むためではなく使い続けるために入ってきていることが分かります。
この記事では被害の例を3つ順に説明し、なぜ取るものがないサイトほど狙われるのかをお伝えします。そのうえで御社が今日確かめられることと、続けていい御社と今すぐ見直す御社の見分け方をまとめます。
乗っ取られたサイトは情報を取られるのではなく悪用される
乗っ取りと聞くと情報を抜かれる場面を思い浮かべますが、小さな会社のサイトで実際に起きるのは別のことです。攻撃者が欲しいのは御社のデータではなく、検索で信用されている御社のドメイン(サイトの住所)とメールを送れるサーバーです。
Googleのハッキングされたサイトの説明では、攻撃者はサイトを乗っ取ったあとに自分の収入になるページを作ったり訪問者をほかのサイトへ送ったりします(Googleの日本語キーワードによるハッキングの説明・2026年11月に確認)。御社の名前で検索した人が、御社の知らないページにたどり着く形で被害が表に出ます。
前の節の集計で裏口が半数のサイトに残っていたのも同じ理由です。一度入ったサイトは、気づかれない限り何度でも使えます。
乗っ取りの被害は御社の中ではなく、御社の名前を見るお客さまの側で起きます。
被害の例1 自分のサイトが知らない通販サイトに変わる
よくある形です。ある日お客さまが御社の店名で検索すると、御社のドメインの下に見覚えのないブランド品の通販ページが何百も並んでいます。開くと日本語の文章が機械的に並び、海外の偽ブランド品を売るサイトへのリンクが置かれています。
Googleの説明によるとこの手口は御社のサイトの中にでたらめな名前のフォルダを作り、自動で作った日本語の文章のページを置きます。目的は偽ブランド品を売るストアへの紹介リンクで収入を得ることと、そのページをGoogleの検索結果に出すことです。攻撃者は見つかりにくいように、御社がそのページを開くと「ページがありません」と表示させることもあります。
サイトの中身は普段どおりに見えるので、御社は気づきません。先に気づくのは検索したお客さまです。「この会社は怪しい通販をやっているのか」と思われた時点で、売上に関係なく信用を失います。
表から見える被害は御社の店名の下に知らない商品ページが並ぶことで、気づくのはお客さまが先です。
被害の例2 会社のメールアドレスから迷惑メールが大量に送られる
乗っ取られたサーバーには、迷惑メールを送るための小さなプログラムが置かれることがあります。前の節と同じSucuriの集計では、感染サイトの10.89%でこうした攻撃用の道具が見つかっています。
起きるのは次のような場面です。取引先から「御社の名前で変なメールが届いた」と電話が来ることがあります。御社のサーバーが迷惑メールの送信元として各社の迷惑メール対策に登録されると、御社が普通に送る見積書のメールまで相手の迷惑メールフォルダに入るようになります。
メールが届かなくなったことに御社が気づくのは、返事が来ないと不思議に思ったあとです。ここでも先に気づくのは相手の側です。
サイトの乗っ取りはサイトだけで終わらず、御社のメールの信用まで巻き込みます。
被害の例3 検索結果に警告が付いてお客さまが先に気づく
Googleは乗っ取りを見つけると、検索結果の御社のサイトの下に「このサイトは第三者によってハッキングされている可能性があります」と表示します(Googleのスパムによる被害を評価する説明・2026年11月に確認)。ウイルスを配る形に使われた場合は「このサイトはパソコンに損害を与える可能性があります」という表示に変わります。
この表示が付いたサイトは、検索した人のほとんどが開きません。御社がSearch Console(Googleが検索での状態を知らせてくれる無料の道具)を見ていなければ、表示が付いたことにも気づけません。Googleの説明によると攻撃者は見つかりにくくするためにSearch Consoleの所有者に自分を追加し、サイトの設定を書き換えることもあります。
警告は御社ではなくお客さまの画面に出ます。見ていない御社だけが最後まで知りません。
取るものがないサイトほど狙われやすい理由
ここまでの被害はどれも、御社を狙って人が入ってきたものではありません。攻撃は機械が自動で行います。世界中のサイトを順に見て回り、古いプラグインが残っているサイトを見つけると機械的に入ります。
WordPressの保護会社Patchstackの報告では2025年にWordPressのまわりで見つかった弱点は11,334件で前の年より42%増えました。そのうち91%がプラグイン(機能を足す追加の部品)にあります(Patchstackの2026年版WordPressセキュリティの報告・2026年11月に確認)。弱点が公表されてから最初に攻撃されるまでの時間は中央値で5時間です。
同じ報告では、公表の時点で作者の修正が間に合っていなかった弱点が46%でした。更新を押すだけでは守れない弱点が半分近くあり、使っていないプラグインを消すことと動いているものを監視することが必要になります。
取るものがないと考えている会社ほど、サイトの更新もプラグインの更新も止まっています。機械から見ればそれは「入りやすく、入っても気づかれないサイト」です。狙われる理由は中身の価値ではなく、放置されていることにあります。
狙われるのは価値があるサイトではなく、放置されているサイトです。
続けていい御社と今すぐ見直す御社
ここまでの話を表にまとめます。御社のサイトを当てはめてください。上司や経営者に説明するときにそのまま使えます。
確かめること | 続けていい | 今すぐ見直す |
|---|---|---|
Googleでsite:自分のドメインと検索した結果 | 自分が作ったページだけが出る | 知らないページや商品名が出る |
WordPressとプラグインの更新 | 月に1回以上誰かが更新している | 最後に更新した日を誰も知らない |
使っていないプラグインやテーマ | 消してある | 入れたまま止めてあるものがある |
バックアップ | サイトの外に自動で取り戻せることを確かめた | 取っていないか取り方を知らない |
管理画面に入れる人 | 今いる人だけで全員が分かる | 前任者や前の制作会社のアカウントが残っている |
5つとも左の列なら、今のまま続けて大丈夫です。月に1回の更新と確認を続けてください。
1つでも右の列があるなら見直す側です。一番上の行が右なら、すでに乗っ取られているので今日のうちに保守会社かサーバー会社に連絡してください。それ以外の行が右なら乗っ取られる前に直せます。
御社が今日やること
次の5つは専門の知識がなくても今日できます。
- Googleで「site:御社のドメイン」と検索し、知らないページや商品名が出てこないかを確かめる
- Search Consoleに入れるなら左のメニューの「セキュリティの問題」を開き、何も報告されていないことを確かめる
- WordPressの管理画面で「更新」を開き、本体とプラグインの更新がいくつたまっているかを数える
- 管理画面の「ユーザー」を開き、知らない人や辞めた人のアカウントが無いかを見る
- バックアップがどこにいつ取られているかを制作会社かサーバー会社に聞き、答えをメモに残す
やりがちな失敗は、1で知らないページが出てきたときにそのページだけを消して終わりにすることです。Googleの説明にあるとおり裏口が残っていれば数日で同じページが戻ります。消す前に保守会社かサーバー会社に連絡し、入られた道を一緒にふさいでください。
御社のWordPressが外から見てどんな状態かは、URLを入れるだけで弊社の無料のWordPress診断で確かめられます。WordPressを続けるか見直すかの基準は続けていい会社と見直す会社の違いの記事で説明しています。
弊社がやっていること
弊社はこれまで70社ほどの保守を引き継いできました。他社が作ったWordPressを引き継ぐときは管理画面に入る前に外から見える状態を確かめ、入ったあとはファイルの中身を1つずつ見ます。本体やテーマが直接書き換えられていないかとプラグインの一覧と最終更新日を見て、乗っ取りの跡が残っていないかを確かめるのがこの段階です。何かを触る前にファイルとデータベースを丸ごとバックアップし、戻せることを確かめてから作業を始めます。引き継ぎから保守の開始までは2週間ほどです。
保守が始まったあとはサイトが開けるかを10分おきに確かめ、トップページの文言が変わったときに知らせる監視を動かしています。乗っ取りの多くは御社より先にお客さまが気づく被害なので、気づく順番を入れ替えるための監視です。
一方で弊社をすすめない場合もあります。
- 月に1回の更新と確認を社内で続けられていて、表の5つが全部左の列なら弊社に頼む必要はありません
- すでに乗っ取られているサイトの復旧は、入られた道と裏口の数で作業が変わります。期間と費用を先に約束することはできず、状態によっては作り直しをおすすめします
WordPressのまま守る方法と載せ替えて守る方法の違いはWordPressをやめれば安全になるのかを説明した記事にまとめています。料金は料金の一覧をご覧ください。site:検索で知らないページが出てきて困っているときは相談の窓口からご連絡ください。初回の30分は無料です。
よくある質問
乗っ取られたら必ず作り直しになりますか
必ずではありません。入られた道と裏口の数が少なければ元のサイトのまま直せます。裏口が多く何度も戻ってくる場合は、新しいサーバーに作り直す方が早く確実です。
セキュリティのプラグインを入れておけば防げますか
入り口を減らす効果はありますが、それだけでは足りません。Patchstackの報告では公表の時点で修正が間に合っていない弱点が46%あり、プラグインの更新だけでは守れない弱点が半分近くあります。使っていないプラグインを消すことと監視を合わせて行います。
サーバー会社が守ってくれているのではないですか
サーバー会社が守るのはサーバーそのものです。御社が入れたWordPressとプラグインの更新は御社か保守会社の仕事になります。サーバー会社から届く「WordPressを更新してください」のメールはこのためです。
知らないページを自分で消しても大丈夫ですか
消す前に保守会社かサーバー会社に連絡してください。Googleの説明にあるとおり裏口が残っていれば同じページが戻ります。消す前の状態を残しておくと入られた道を調べる手がかりになります。
WordPressの無料診断
URLを入れるだけ。1分でいまの状態が分かります。
- —本体が安全なバージョンか
- —公開情報から確認できるプラグインに既知の問題がないか
- —外から入り込める入口が開いていないか
要対応/要確認/懸念なし で判定してどうすればいいかまで書きます。診断に会社名・氏名・メールアドレスの入力は必要ありません。
- 1公開されている情報だけを読む
URLを開いたときに誰でも見られる範囲で、本体のバージョン・入っているプラグイン・外から見える入口を集めます。ログインは試しません。
- 2世界で報告されている事例と照らし合わせる
集めた情報をWordPress.orgが公開している全バージョンの安全性の一覧・プラグインの最新版と更新履歴・公表されている脆弱性の報告と照らし合わせます。
- 3判定して次にすることを示す
要対応/要確認/懸念なし で判定し、まず何をするかまで書きます。